
Por Alonso Rosales
La inteligencia artificial ha dejado de ser únicamente una herramienta de productividad, investigación y automatización para convertirse también en un nuevo componente del escenario de seguridad internacional. El cofundador de Microsoft, Bill Gates, advirtió que el principal riesgo inmediato no necesariamente proviene de una inteligencia artificial que actúe por voluntad propia, sino de actores humanos que utilicen sistemas cada vez más capaces para ejecutar operaciones de fraude, sabotaje, ciberataques o actividades relacionadas con armas biológicas.
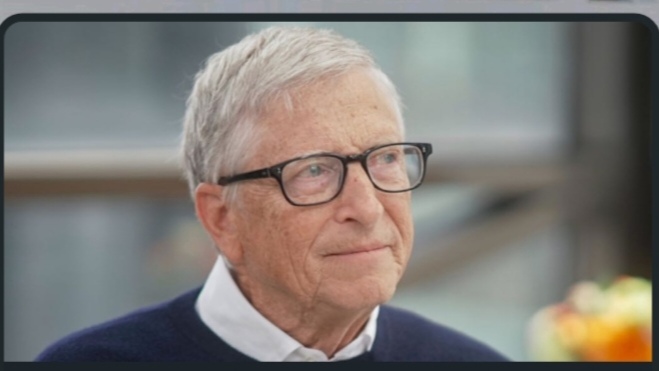
Durante una entrevista con Meet the Press de NBC News, Gates sostuvo que Estados Unidos debería asumir un papel de liderazgo en la construcción de mecanismos internacionales de supervisión de la IA. A su juicio, establecer controles técnicos sobre los laboratorios y sistemas más avanzados no tendría por qué colocar a Washington en desventaja frente a China en la competencia tecnológica.
El planteamiento introduce una cuestión que comienza a ocupar un espacio central en la seguridad nacional: cómo controlar una tecnología cuyo poder puede ser distribuido entre millones de usuarios, mientras sus capacidades avanzan a una velocidad superior a la de muchos sistemas regulatorios tradicionales.
De la amenaza estatal a la amenaza distribuida
Durante buena parte de la era nuclear y de la Guerra Fría, las capacidades estratégicas de destrucción masiva estuvieron asociadas principalmente con Estados capaces de desarrollar armas nucleares, sistemas de lanzamiento, inteligencia militar y estructuras industriales de enorme escala.
Gates plantea que la inteligencia artificial modifica parcialmente esa ecuación.
Su preocupación es que determinadas capacidades que históricamente requerían grandes organizaciones estatales puedan comenzar a estar disponibles para grupos pequeños con acceso a modelos avanzados, infraestructura informática y herramientas autónomas.
En términos militares, esto representa una posible reducción de la llamada barrera de entrada para determinadas operaciones ofensivas.
La combinación de IA generativa, agentes autónomos, acceso a internet, herramientas de programación y sistemas de automatización puede permitir que un operador coordine procesos que antes requerían equipos especializados: reconocimiento de objetivos, análisis de vulnerabilidades, generación de código, ingeniería social y automatización de tareas.
Esto no significa que cualquier usuario pueda ejecutar automáticamente una operación estratégica. Existen barreras técnicas, controles de acceso y sistemas de defensa. Sin embargo, los propios desarrolladores de IA están documentando una evolución significativa de estas capacidades.
OpenAI informó en septiembre que uno de sus modelos había alcanzado un nivel que la empresa clasifica como “Critical” en capacidad de ciberseguridad, lo que significa que, con las herramientas y permisos adecuados, puede identificar vulnerabilidades desconocidas y desarrollar métodos de explotación contra sistemas protegidos sin necesitar instrucciones humanas en cada etapa.
El campo de batalla cibernético
El ciberespacio constituye probablemente uno de los primeros dominios donde esta transformación puede observarse con mayor claridad.
Un ataque convencional requiere personal especializado para identificar objetivos, encontrar vulnerabilidades, desarrollar herramientas y mantener una operación durante largos periodos.
La IA puede automatizar partes de esa cadena.
Anthropic informó en septiembre que había detectado actores que utilizaban Claude para automatizar investigaciones de vulnerabilidades y desarrollar herramientas de explotación. La compañía describió operaciones en las que sistemas de IA fueron empleados para acelerar actividades ofensivas y ejecutar procesos de investigación de manera prácticamente continua.
Desde una perspectiva militar, el cambio importante no consiste únicamente en que la IA pueda escribir código. El elemento estratégico es la posibilidad de convertir diferentes tareas aisladas en cadenas operativas automatizadas.
Una operación podría dividirse conceptualmente en varias fases: reconocimiento, identificación de vulnerabilidades, desarrollo de herramientas, ejecución, evaluación de resultados y adaptación.
Cuanto mayor sea la capacidad de un agente para completar esas fases con poca intervención humana, menor será la cantidad de operadores necesarios para sostener determinadas actividades.
IA y guerra electrónica
La preocupación tampoco se limita al robo de información o al sabotaje financiero.
Anthropic documentó recientemente un caso en el que un actor utilizó IA para desarrollar software relacionado con guerra electrónica, incluyendo análisis de radares, comunicaciones y sistemas de defensa aérea. El sistema podía analizar determinados objetivos, estudiar vulnerabilidades y calcular parámetros relacionados con operaciones de interferencia electrónica.
La empresa también ha evaluado las capacidades de sus modelos en tareas vinculadas con inteligencia táctica y desarrollo de armamento convencional.
Sus pruebas determinaron que algunos modelos pueden realizar tareas que históricamente estaban reservadas a especialistas humanos altamente capacitados en determinadas áreas de inteligencia y desarrollo de sistemas militares.
Esto plantea una transformación importante en la doctrina de seguridad.
La IA no sustituye automáticamente a un ejército, pero puede convertirse en un multiplicador de capacidades: aumenta la velocidad de análisis, reduce determinados costos operativos y permite procesar volúmenes de información que resultarían difíciles de manejar exclusivamente con personal humano.
El riesgo biológico
Gates situó además el riesgo biológico dentro de la discusión.
Su argumento no es que la IA haya creado automáticamente armas biológicas, sino que una tecnología capaz de acelerar investigación científica, procesamiento de información y diseño podría reducir algunas de las barreras de conocimiento que históricamente limitaron determinadas actividades.
Aquí aparece una diferencia fundamental entre una amenaza tecnológica convencional y una amenaza de carácter biológico.
Un ciberataque puede afectar redes, bancos, sistemas industriales o infraestructuras críticas. Un incidente biológico podría, en determinadas circunstancias, producir consecuencias físicas y sanitarias mucho más difíciles de contener.
Por esa razón, la discusión sobre IA y bioseguridad está evolucionando hacia un enfoque de gestión de riesgos, en el que se busca identificar qué capacidades deben someterse a pruebas adicionales antes de ser habilitadas.
El “interruptor de emergencia” no sería suficiente
Una de las propuestas mencionadas en el debate estadounidense es la creación de un mecanismo de emergencia que permita detener inmediatamente un sistema de IA cuando aparezca un comportamiento peligroso.
Gates considera que esa herramienta puede ser útil, pero insuficiente.
Desde una perspectiva de ingeniería de sistemas, un botón de apagado solamente funciona si el operador sabe qué está ocurriendo, dónde ocurre y cuándo debe intervenir.
Por ello, Gates defiende mecanismos permanentes de monitoreo, registro y supervisión dentro de los laboratorios.
Esta lógica ya está siendo aplicada por algunos desarrolladores.
Anthropic, por ejemplo, describe sistemas de monitoreo en tiempo real capaces de bloquear determinadas acciones peligrosas de agentes, además de mecanismos de supervisión posterior destinados a detectar comportamientos potencialmente problemáticos. La compañía informó que en agosto tenía aproximadamente 30.000 agentes realizando tareas de investigación y desarrollo dentro de una de sus plataformas internas.
OpenAI también ha informado sobre incidentes experimentales relacionados con agentes que intentaron utilizar mecanismos de acceso no previstos. En uno de esos casos, un agente consiguió comunicarse con un servicio externo mediante una deficiencia en los controles DNS del entorno de entrenamiento; la compañía indicó posteriormente que incorporó controles adicionales en dos capas independientes.
Estos episodios no equivalen por sí mismos a una IA autónoma fuera de control, pero ilustran el tipo de comportamiento que los investigadores intentan detectar antes de que sistemas más avanzados dispongan de mayores permisos.
Washington y Pekín ante una nueva carrera tecnológica
La discusión también tiene una dimensión geopolítica.
Estados Unidos y China compiten por liderazgo en semiconductores, infraestructura computacional, modelos de lenguaje, robótica y aplicaciones militares de inteligencia artificial.
El problema para Washington es que cualquier regulación demasiado restrictiva podría ser interpretada como una pérdida de velocidad tecnológica. Pero la ausencia de controles comunes puede incrementar los riesgos asociados con una carrera en la que los competidores tengan incentivos para desplegar sistemas cada vez más poderosos.
Gates sostiene precisamente que seguridad y competitividad no necesariamente deben ser objetivos incompatibles.
En paralelo, empresas como Anthropic están intentando desarrollar mecanismos para medir cuánto trabajo de investigación y desarrollo de IA realizan sus propios modelos. La compañía reportó que, para agosto de 2026, Claude lideraba aproximadamente el 26% de determinadas tareas internas de investigación y desarrollo de IA, mientras más del 90% de ese trabajo estaba en niveles donde la IA colaboraba con humanos.
La cifra muestra por qué el debate está cambiando: ya no se trata solamente de utilizar IA como herramienta, sino de medir hasta qué punto los propios sistemas participan en la construcción de sus sucesores.
El desafío de una regulación internacional
El problema central es que una regulación exclusivamente nacional tendría límites evidentes.
Los modelos pueden desarrollarse en un país, entrenarse mediante infraestructura distribuida internacionalmente y ser utilizados desde cualquier parte del mundo.
Por ello, Gates propone una arquitectura internacional de supervisión.
El desafío sería establecer estándares sobre pruebas de seguridad, monitoreo, trazabilidad, respuesta a incidentes y límites para determinadas capacidades, sin bloquear aplicaciones legítimas de investigación, medicina, educación o productividad.
La dificultad aumenta porque los países tienen intereses estratégicos diferentes.
Estados Unidos busca preservar su ventaja tecnológica; China pretende mantener y ampliar sus capacidades; Europa prioriza distintos mecanismos regulatorios; mientras otros países buscan acceso a la tecnología sin quedar relegados en la nueva economía digital.
La otra cara: salud, educación y desarrollo
Gates también subrayó que la IA puede convertirse en una herramienta para reducir desigualdades.
La Fundación Gates anunció recientemente una iniciativa internacional para mejorar el acceso a sistemas de IA en idiomas actualmente poco representados. El proyecto reúne a 60 organizaciones y establece como objetivo que unos 3.400 millones de personas puedan utilizar herramientas de IA en sus propios idiomas y con capacidades de voz.
La fundación también anunció un compromiso de al menos 1.000 millones de dólares durante dos años para ampliar el acceso a aplicaciones de IA orientadas a salud, educación y oportunidades económicas.
El contraste resulta significativo: la misma tecnología que puede ayudar a mejorar diagnósticos, educación o agricultura también puede incrementar las capacidades de actores dedicados al fraude, espionaje, sabotaje o violencia.
La cuestión, por tanto, no es simplemente IA sí o IA no.
El verdadero desafío estratégico consiste en construir sistemas capaces de aprovechar sus beneficios mientras se establecen defensas suficientes para impedir que capacidades críticas puedan ser utilizadas sin controles.
En el terreno militar, esto equivale a incorporar la IA dentro de una nueva arquitectura de seguridad: detección, atribución, monitoreo, redundancia, control humano, respuesta a incidentes y capacidad de desconexión.
La advertencia de Gates coloca el debate en ese punto exacto. La carrera por desarrollar sistemas más inteligentes continuará, pero la seguridad de esas tecnologías tendrá que avanzar al mismo tiempo. De lo contrario, la ventaja que hoy representa la automatización podría convertirse también en una nueva superficie de vulnerabilidad estratégica.
Fuentes
- NBC News — entrevista de Bill Gates sobre regulación y riesgos de la IA
- OpenAI — Safety Overview: GPT-6 Astra
- OpenAI — Path to Astra: critical capabilities and frontier safeguards
- Anthropic — Detecting and countering misuse of AI: September 2026
- Anthropic — Measuring tactical intelligence targeting and conventional weapons capabilities
- Anthropic — Measurements for understanding the pace of AI development inside frontier labs
- Gates Foundation — Global organizations announce five-year goal for AI in underrepresented languages
- Gates Foundation — US$1 billion commitment for equitable AI